
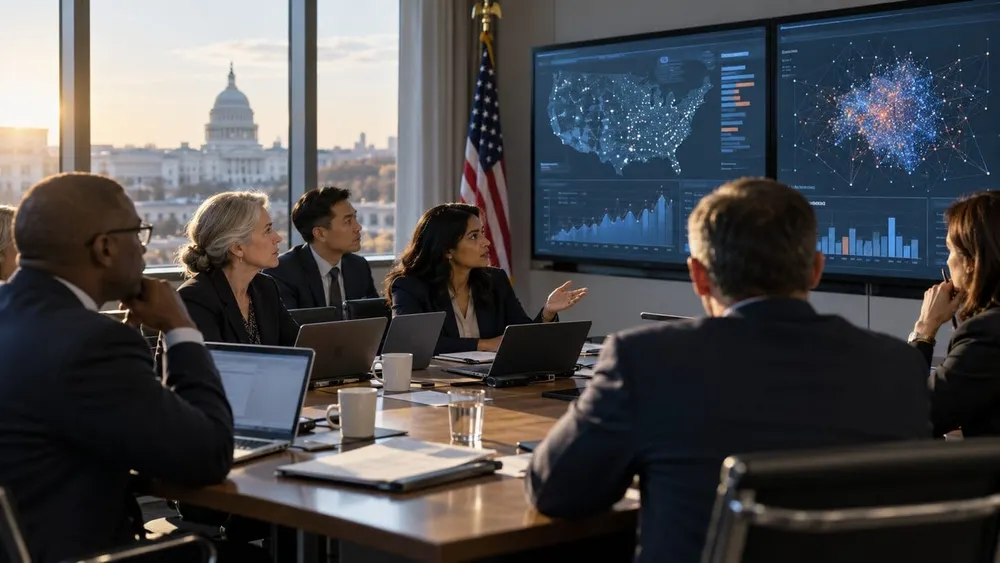
WASHINGTON – Eine neue Arbeitsgruppe der Bundesregierung zum Thema künstliche Intelligenz sollte am Donnerstag ihre erste Sitzung abhalten und damit den Beginn einer 120-tägigen Phase einleiten, in der die Regierung festlegen soll, wie sie auf immer leistungsfähigere Systeme, gemeldete Vorfälle und die weit verbreitete Besorgnis in der Bevölkerung reagieren soll. Die Sitzung ist weniger ein symbolischer Auftakt als vielmehr ein Test dafür, ob die Regierung ihre weitreichenden Versprechen zur amerikanischen Führungsrolle in einen konkreten Aktionsplan für Sicherheit, Verantwortlichkeit und Durchsetzung umsetzen kann.
Die von der Regierung als „Super Intelligence Task Force“ bezeichnete Gruppe wird vom Direktor des Nationalen Nachrichtendienstes, Jay Clayton, geleitet. Laut Reuters. Kupor erklärte, die Gruppe werde nach ihrer ersten Vollversammlung eine Satzung veröffentlichen, in der ihre Ziele und Zuständigkeiten festgelegt werden sollen. Bis dahin bleiben die faktischen Befugnisse, die Aufgabenverteilung und die Berichtspflichten der Task Force ungeklärt.
Von einer Namensänderung zu einer operativen Agenda
Die Regierung hat die Technologie bewusst neu definiert. Präsident Donald Trumps Erlass wies die Exekutivbehörden an, in nicht-gesetzlichen Dokumenten und Mitteilungen – sofern rechtlich zulässig – anstelle von „künstlicher Intelligenz“ oder „KI“ den Begriff „Superintelligenz“ oder „SI“ zu verwenden. Die bestehende gesetzliche Definition von künstlicher Intelligenz blieb vorerst bestehen, und der wissenschaftliche Berater des Weißen Hauses wurde beauftragt, innerhalb von 60 Tagen einen Gesetzesvorschlag auszuarbeiten.
Die Arbeitsgruppe hat einen umfassenderen Auftrag als die Klärung von Terminologie. Clayton erklärte, sie werde innerhalb von 120 Tagen einen Bericht vorlegen, der die Risiken und Chancen von KI bewertet und Empfehlungen zur Rolle der Bundesregierung enthält. Früheren Berichten zufolge soll das Gremium untersuchen, wie Behörden Meldungen über Sicherheitslücken, Hackerangriffe und andere KI-bezogene Vorfälle erhalten und wie die Regierung ihre Reaktionsfähigkeit mithilfe bestehender Rechtsbefugnisse verbessern kann.
Dies führt unmittelbar zu einem Governance-Problem. Cybersicherheit, Verbraucherschutz, Nachrichtendienste, Beschäftigungs- und Verteidigungsrisiken fallen unter unterschiedliche Gesetze und Behörden. Eine sinnvolle Charta benötigt daher mehr als eine Mitgliederliste: Sie muss Schwellenwerte für die Meldepflicht von Vorfällen, ein Verfahren zur Informationsweiterleitung, Regeln zum Schutz sensibler Daten und eine transparente Methode zur Begründung von Entscheidungen festlegen. Ohne diese Elemente kann die Koordination zu einem Diskussionsforum anstatt zu einem System für verantwortungsvolles Handeln verkommen.
Die Besorgnis in der Öffentlichkeit ist bereits messbar
Die Taskforce nimmt ihre Arbeit auf, während die Skepsis gegenüber KI mittlerweile über die Fachdiskussion hinausgeht. Eine Umfrage von AP-NORC ergab, dass 64 % der US-amerikanischen Erwachsenen der Ansicht sind, KI entwickle sich zu schnell. Große parteiübergreifende Mehrheiten sprachen sich zudem dafür aus, KI unter menschlicher Kontrolle zu halten und Arbeitnehmer zu schützen, um wichtige Regierungsprioritäten zu schaffen. Reuters berichtete separat, dass eine kürzlich durchgeführte Reuters/Ipsos-Umfrage ergab, dass sich die meisten Wähler ein stärkeres staatliches Vorgehen gegen KI-Risiken wünschen.
Diese Erkenntnisse legen keine konkrete Regelung fest, aber sie verdeutlichen die politischen Rahmenbedingungen. Die Öffentlichkeit fragt nicht einfach nur, ob die Vereinigten Staaten fortschrittliche Systeme entwickeln können; viele wollen Beweise dafür, dass Fehler erkannt, Verantwortlichkeiten zugewiesen und eingegriffen werden können, bevor sich Schaden ausbreitet. Die ersten Entscheidungen des Gremiums hinsichtlich Transparenz könnten ebenso wichtig sein wie seine politischen Empfehlungen.
Vorhandene Werkzeuge bieten einen Ausgangspunkt
Die Bundesregierung fängt nicht bei null an. Das freiwillige KI-Risikomanagement-Framework strukturiert die Risikoarbeit anhand von vier wiederkehrenden Funktionen: Steuerung, Kartierung, Messung und Management. Das zugehörige Handbuch bietet Best Practices für Tests, Dokumentation und Überwachung über den gesamten Lebenszyklus eines Systems hinweg. Diese Instrumente schaffen keine Durchsetzungsbefugnisse, sondern geben der Task Force eine gemeinsame Sprache an die Hand, um die Kontrollmechanismen von Behörden und Unternehmen zu vergleichen.
Die Regierung gab außerdem ein freiwilliges Abkommen zur Grenzsicherheit , das von führenden Technologieunternehmen unterzeichnet wurde. Es sieht die interne Überwachung von Risiken wie Cyber- und Biowaffenmissbrauch, unabhängige Bewertungen, Aufsicht durch die Geschäftsleitung und die Behebung festgestellter Probleme vor. Laut Abkommen treffen sich die teilnehmenden Unternehmen regelmäßig, um Standards zu entwickeln, und es wird anerkannt, dass einige Praktiken möglicherweise in Gesetzen oder Verordnungen verankert werden.
Die zentrale Frage ist, wie freiwillige Zusagen überprüft werden können. Ein Unternehmen kann strenge interne Kontrollmechanismen aufrechterhalten und dennoch Anreize haben, Produkte schnell auf den Markt zu bringen oder die Offenlegung von Fehlern zu verheimlichen. Externe Evaluierungen können diesen Konflikt nur dann verringern, wenn die Evaluatoren einen aussagekräftigen Zugang haben, die Ergebnisse vergleichbar sind und schwerwiegende Feststellungen die zuständige Aufsichtsbehörde erreichen. Die Arbeitsgruppe kann einen Mehrwert schaffen, indem sie grundlegende Nachweise vorschlägt, die Behörden und die Öffentlichkeit erwarten können, selbst wenn die Regierung auf bestehende Rechtslage anstatt auf neue Gesetze zurückgreift.
Die Anzahl der Vorfälle steigt schneller als die Offenlegungspflichten
Der Stanford AI Index verzeichnete 2025 362 dokumentierte KI-Vorfälle, gegenüber 233 im Jahr 2024. Gleichzeitig wurde die uneinheitliche Offenlegung von Bewertungen verantwortungsvoller KI durch führende Modellentwickler bemängelt. Da die Anzahl der Vorfälle von Melde- und Klassifizierungspraktiken beeinflusst wird, sollte sie nicht als vollständiges Schadensmaß interpretiert werden. Der Trend unterstreicht dennoch die Notwendigkeit einheitlicher Definitionen und eines dauerhaften Meldekanals.
Ein glaubwürdiger 120-Tage-Bericht sollte mehrere konkrete Fragen beantworten: Welche Behörde erhält die erste Meldung? Ab welchem Schweregrad erfolgt eine Eskalation? Wie können unabhängige Experten ein System bewerten? Wann werden Betroffene benachrichtigt? Welche zusammengefassten Informationen werden veröffentlicht? Er sollte außerdem zwischen nationaler Sicherheitsgeheimhaltung und Geschäftsgeheimnissen unterscheiden, anstatt jegliche Überprüfung durch eine der beiden Kategorien zu verhindern.
Das erste Treffen ist daher lediglich ein formaler Meilenstein. Die Arbeit der Arbeitsgruppe wird daran gemessen, ob ihr Mandat Fristen, Verantwortliche und messbare Ergebnisse festlegt; ob sie bestehende Standards nutzt, anstatt sie zu duplizieren; und ob sie dem Kongress präzise darlegt, welche Befugnisse der Exekutive fehlen. Ein klarer Rahmen würde nicht jeden Streit über KI lösen. Er würde jedoch zeigen, dass die Koordination auf Bundesebene mit einer Technologie Schritt halten kann, deren Risiken und Nutzen bereits die traditionellen Zuständigkeitsbereiche überschreiten.











