Drei Drohnen und etwa 50 Gramm mutmaßlicher Sprengstoff militärischer Qualität werden mit einem versuchten Anschlag in der Nähe des Flughafens Leipzig/Halle, einem Logistikzentrum der NATO und der Ukraine, in Verbindung gebracht. Gleichzeitig sehen sich europäische Behörden mit einem Anstieg feindseliger Aktivitäten konfrontiert, die jedoch noch nicht die Schwelle eines offenen Krieges überschreiten. Der jüngste Bericht des Wall Street Journal (WSJ) verknüpft Drohneneinsätze, Sabotageakte, Cyberangriffe und verdeckte Aktionen auf dem gesamten Kontinent mit einer Kampagne, die nach Einschätzung von Experten darauf abzielt, die Unterstützer der Ukraine einzuschüchtern und die Reaktionsfähigkeit der NATO zu testen. Russland bestreitet, die Aktivitäten angeordnet zu haben, und die Zuordnung ist in mehreren wichtigen Fällen noch nicht abgeschlossen oder umstritten.
Die Leipziger Beweise zeigen, warum die Kampagne immer gefährlicher wird. Am 4. August wurde in der Nähe einer ukrainischen Antonow-Frachtmaschine, die für militärische Güter eingesetzt wurde, eine mit Sprengstoff beladene Drohne entdeckt. Ermittler vermuten, dass eine zweite Drohne ein DHL-Frachtflugzeug getroffen hat, und zehn Tage später wurde westlich des Flughafens eine dritte Drohne mit mutmaßlichem Sprengstoff gefunden. Bundeskanzler Friedrich Merz erklärte, Deutschland werde die Verantwortlichen ermitteln, doch Berlin hatte Russland zum Zeitpunkt der Meldung von Reuters über den weiteren Fund noch nicht formell beschuldigt.
Die NATO steht vor einem anderen Problem als der konventionellen Abschreckung. Kleine Drohnen, Brandstiftung, Cyberangriffe und lokal rekrutierte Saboteure können Schaden anrichten, ohne einen eindeutigen militärischen Angriff darzustellen, der eine vorhersehbare Reaktion des Bündnisses hervorrufen würde. Die zentrale strategische Frage ist nicht mehr, ob feindliche Aktivitäten stattfinden, sondern ob die Verbündeten diese schnell genug zuordnen und angemessen genug reagieren können, um Wiederholungen zu verhindern, ohne jeden unklaren Vorfall zu einer direkten Konfrontation eskalieren zu lassen.
Ein Logistikzentrum wird zur Warnung
Leipzig/Halle ist einer der größten Frachtflughäfen Europas und wickelt Güterströme im Zusammenhang mit der NATO und der Ukraine ab. Die deutsche Polizei sperrte beide Start- und Landebahnen, nachdem ein Flughafenmitarbeiter die erste Drohne entdeckt, ihren Zünder entfernt und einen Sprengstoffräumroboter eingesetzt hatte. Laut AP verursachte das offenbar zweite Objekt leichte Schäden an einem Frachtflugzeug, nachdem dieses den Landeanflug abgebrochen und umgeleitet hatte. Es wurden jedoch keine Passagiere oder Mitarbeiter verletzt.
Der Vorfall ist von operativer Bedeutung, obwohl der Sprengsatz nicht detonierte. Ein Billigflugzeug drang in einen gesicherten Luftraum ein und näherte sich einem ukrainischen Schwerlasttransporter, wodurch ein erheblicher Schaden entstand, der weit über die Kosten des Fluggeräts hinausging. Der deutsche Innenminister bezeichnete den Vorfall als hybrides Angriffsszenario, ohne jedoch ein Urteil über die Verantwortlichkeit abzugeben. Diese Unterscheidung ist wichtig, da politischer Verdacht, Geheimdiensterkenntnisse und für eine Strafverfolgung ausreichende Beweise nicht gleichzusetzen sind.
Leipzig hat ebenfalls eine relevante Vorgeschichte. Im Jahr 2024 explodierte in einem Logistikzentrum des Flughafens ein Brandpaket, nachdem ein verspäteter Flug die Verladung in ein Flugzeug verhindert hatte. Westliche Beamte vermuten, dass dies Teil einer Verschwörung war, die mit dem russischen Geheimdienst in Verbindung stand. Die Wiederholung beweist zwar keine gemeinsame Urheberschaft, lenkt die Aufmerksamkeit aber auf eine Einrichtung, die jene Art von militärischer Unterstützung abwickelt, deren Störung Moskau im Interesse liegt.
Drohnen durchqueren den NATO-Luftraum
Die Herausforderung der physischen Sicherheit erstreckt sich entlang der gesamten Ostflanke der NATO. Am 16. August schoss eine spanische F-18, die der Luftraumüberwachung des Bündnisses zugeteilt ist, ein unbemanntes Fluggerät ab, nachdem dieses aus Richtung Moldau in rumänisches Gebiet eingedrungen war. Es handelte sich um die vierte Drohne, die 2026 über dem Land zerstört wurde. Laut einem Bericht von Reuters.
Rumänien teilt eine 613 Kilometer lange Grenze mit der Ukraine und war wiederholt von russischen Angriffen auf ukrainische Häfen und Infrastruktur nahe der Donau betroffen. Rumänische Kampfflugzeuge schossen im Juli drei russische Drohnen ab, und im Mai traf eine russische Drohne ein Wohnhaus in Galați, wobei zwei Menschen verletzt wurden. Jeder dieser Vorfälle zwingt die NATO, innerhalb weniger Minuten zwischen Navigationsfehlern, Auswirkungen elektronischer Kriegsführung, gezielten Sondierungsflügen und Angriffen zu unterscheiden, während der zivile Luftraum noch aktiv ist.
Diese Unsicherheit kann selbst einen Zwangscharakter haben. Luftverteidigungsstarts, Flughafensperrungen und Kampfeinsätze kosten weitaus mehr als die Drohnen, die sie auslösen, während wiederholte Alarme zu Ermüdung führen und die Wahrscheinlichkeit von Fehlkalkulationen erhöhen. Das Problem der NATO ist daher nicht nur militärisch, sondern auch wirtschaftlicher und verfahrenstechnischer Natur: Sie muss das verbündete Territorium konsequent verteidigen, ohne dass jede kostengünstige Invasion eine teure oder eskalierende Reaktion diktiert.
Die Möglichkeit, etwas abzustreiten, ist die Hauptwaffe
Operationen in der Grauzone sind dann erfolgreich, wenn die Verantwortlichkeit schwer nachzuweisen bleibt. Das Armed Conflict Location and Event Data Project (ACLED) identifizierte zwischen Februar 2022 und April 2025 190 Vorfälle mutmaßlicher russischer Feindseligkeiten in ganz Europa, darunter 59 Drohnenüberflüge, 45 Sabotageakte und 12 Brandstiftungen. Die ACLED-Analyse weist ausdrücklich darauf hin, dass die Klassifizierung lediglich einen begründeten Verdacht dokumentiert und nicht jedes Ereignis Russland unabhängig zuschreibt.
Das Muster ist trotz dieser Einschränkung so umfassend, dass es von Bedeutung ist. Deutschland verzeichnete 39 der registrierten Vorfälle, gefolgt von Norwegen mit 19, Finnland mit 17 und Polen mit 16; mehr als die Hälfte aller Vorfälle ereignete sich im Jahr 2024. Zu den Zielen gehörten Transportwege, Energieanlagen, Wasserinfrastruktur, militärische Einrichtungen und Organisationen, die die Ukraine unterstützen. Es ist jedoch möglich, dass einige Ereignisse auf andere Täter oder Erklärungen zurückzuführen sind.
Russland kann sich durch die Auslagerung von Operationen weiter distanzieren. Ein RUSI-Bericht ergab, dass Sabotageakte auf niedriger Ebene häufig an Laien vergeben werden, die über verschlüsselte Nachrichten rekrutiert und mit Kryptowährung bezahlt werden. Dieser Ansatz der „Gig-Economy“ macht Angriffe kostengünstig, schränkt das Risiko für ausgebildete Geheimdienstmitarbeiter ein und zwingt die Ermittler dazu, fragmentierten finanziellen und digitalen Spuren anstatt einer herkömmlichen Befehlskette zu folgen.
Die NATO hat Alternativen zu Artikel 5
Die NATO definiert hybride Bedrohungen als Kombinationen militärischer und nichtmilitärischer, verdeckter und offener Mittel, die die Grenze zwischen Frieden und Krieg verwischen. Ihre Hybridstrategie betont den Austausch von Geheimdienstinformationen, die Zuordnung von Aktivitäten, die zivile Vorsorge, den Schutz kritischer Infrastrukturen, die Cyberabwehr und maßgeschneiderte Unterstützungsteams. Das Bündnis erklärt außerdem, dass hybride Aktionen zu einer kollektiven Verteidigung führen könnten, der Nordatlantikrat würde diese politische Entscheidung jedoch im Einzelfall treffen.
Diese Flexibilität verhindert zwar eine automatische militärische Reaktion auf unklare Aktivitäten, schafft aber gleichzeitig Unsicherheit, die ein Gegner ausnutzen kann. Artikel 5 ist dann am wirksamsten, wenn ein bewaffneter Angriff eindeutig ist; Sabotage durch zivile Mittelsmänner, Schadsoftware, die über Drittländer eingeschleust wird, oder eine unidentifizierte Drohne stellen eine schwierigere kollektive Entscheidung dar. Die Verbündeten müssen sich nicht nur darüber einigen, wer gehandelt hat, sondern auch über die Absicht, die Schwere des Angriffs und die Reaktion, die am ehesten ein erneutes Auftreten verhindert.
Die NATO verstärkt Überwachung und Resilienz durch Eastern Sentry entlang der Ostflanke und Baltic Sentry rund um die Unterwasserinfrastruktur. Laut NATO- Bericht zur Ukraine bauen die Mitglieder den Nachrichtenaustausch, die Cyberabwehr und die domänenübergreifende Überwachung aus und halten gleichzeitig 500.000 Soldaten in hoher Bereitschaft. Diese Streitkräfte schrecken konventionelle Angriffe ab, doch Polizei, Nachrichtendienste, Flughafenbetreiber, Finanzermittler und private Infrastrukturbetreiber leisten einen Großteil der täglichen Arbeit gegen Operationen in der Grauzone.
Europa entwickelt eine umfassendere Antwort
Die Europäische Union hat einen separaten Sanktionsrahmen für destabilisierende Aktivitäten geschaffen, darunter Sabotage, Cyberangriffe, Wahlbeeinflussung und Bedrohungen kritischer Infrastrukturen. Der aktuelle EU-Rahmen umfasst 80 Einzelpersonen und 20 Organisationen und ermöglicht Beschränkungen für Schiffe, Flugzeuge, Immobilien, digitale Netzwerke und Finanztransaktionen. Sanktionen können Netzwerke offenlegen und Reisen oder Finanzierungen einschränken, aber sie können weder kommerzielle Drohnen physisch stoppen noch Start- und Landebahnen schützen.
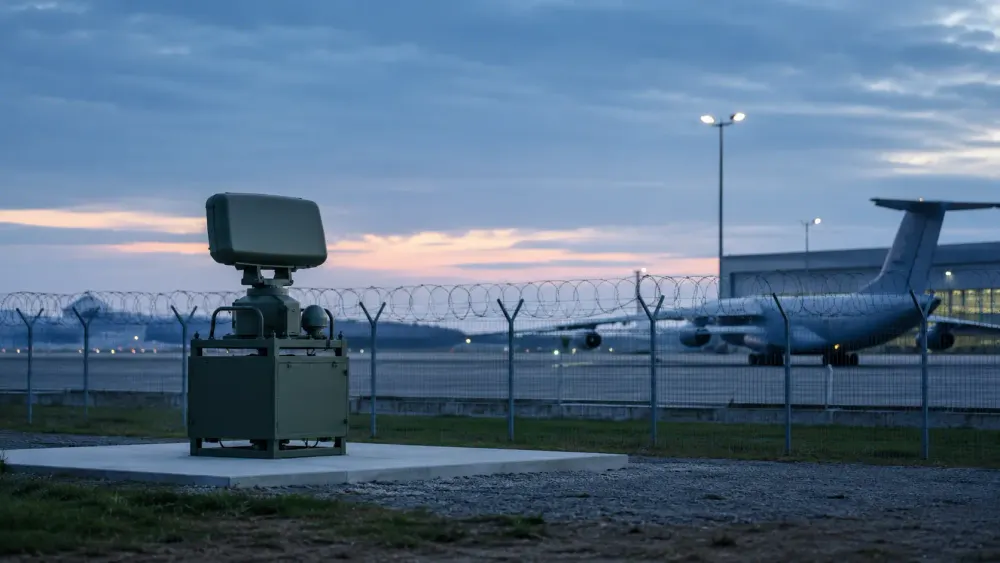
Die operative Verteidigung muss daher lokaler und routinemäßiger werden. Flughäfen benötigen mehrstufige Detektionssysteme, die Vögel, Modellflugzeuge und feindliche Drohnen unterscheiden können; militärische Logistikzentren benötigen schnelle Befugnisse, um Geräte zu stören, abzufangen oder zu zerstören, ohne die zivile Luftfahrt zu gefährden. Finanzinstitute und Kryptowährungsdienste können helfen, Zahlungen an angeworbene Strohmänner zu identifizieren, während Staatsanwälte Vereinbarungen zum Beweisaustausch benötigen, die scheinbar geringfügige grenzüberschreitende Straftaten miteinander in Verbindung bringen.
Die öffentliche Nennung der Urheberschaft ist ein weiteres Verteidigungsmittel, doch voreilige Behauptungen bergen Risiken. Russland ohne verwertbare Beweise zu nennen, kann die Glaubwürdigkeit untergraben und Moskau Material für Desinformation liefern; zu langes Zögern könnte die verbündeten Regierungen passiv erscheinen lassen und die Bürger die Gefahr nicht erkennen lassen. Deutschlands noch ausstehender Bericht über die Leipziger Ermittlungen wird daher nicht nur für ein einzelnes Strafverfahren, sondern auch für den Beweisstandard, den die Verbündeten vor der Verhängung von Kosten erwarten, weitreichende Folgen haben.
Abschreckung hängt von sichtbaren Kosten ab
Die jüngsten Vorfälle belegen, dass Europas militärisches Unterstützungsnetzwerk auch ohne konventionellen Angriff unter Druck gesetzt werden kann. Sie beweisen jedoch nicht, dass jeder verdächtige Brand, Drohnenangriff oder Cyberangriff auf eine zentral gesteuerte russische Operation zurückzuführen ist. Eine glaubwürdige Reaktion muss diese Unterscheidung wahren und gleichzeitig Vorfälle miteinander in Verbindung bringen, die durch gemeinsame Finanzierung, Ausrüstung, digitale Infrastruktur oder Verantwortliche gekennzeichnet sind.
Die wichtigsten Fragen sind nun, ob Deutschland den Anschlag in Leipzig öffentlich anerkennt, ob die rumänischen Drohnenuntersuchungen den russischen Ursprung bestätigen und ob die NATO die gemeinsamen Erkenntnisse in schnellere Verteidigungsmaßnahmen umsetzen kann. Eine erfolgreiche Abschreckung würde Operationen schwerer zu verbergen, kostspieliger und weniger gefährdend für die militärische Unterstützung der Ukraine machen. Ein Scheitern hingegen würde das Bündnis mit einer wachsenden Reihe einzeln unklarer Vorfälle konfrontieren, deren kombinierte Auswirkungen zunehmend militärischer Natur sind.